TECHNOLOGY
国防部邀请黑客测试其系统缺陷
12 Dec 2017
国防部(MINDEF)为加强网络安全做出了一个大胆的举措 - 邀请黑客测验其系统。
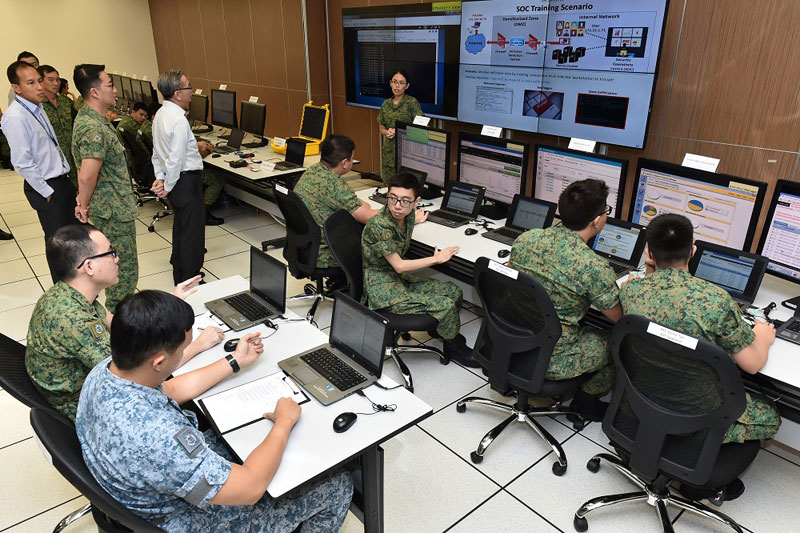
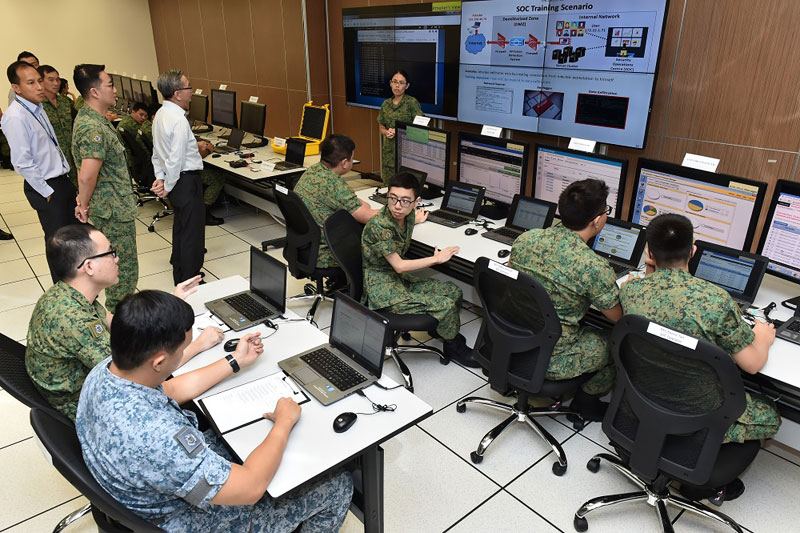
国防部(MINDEF)为加强网络安全做出了一个大胆的举措 - 邀请黑客测验其系统。
国防部的这一漏洞报告奖励计划将选择300个"白帽"黑客测试其主要的面向互联网的系统。根据所发现的"漏洞"有多么独特或关键,黑客们将获得"赏金"奖励,范围从150元到2万元不等。
这个举措将是新加坡政府机构的首次尝试。
国际漏洞报告奖励公司HackerOne被雇用执行该项目,该公司也被谷歌和英特尔等技术巨头所雇用。
2016年,HackerOne还为美国国防部提供了类似的"攻击五角大楼"计划,该计划在三周内识别了100多个漏洞。
国防部的网络防御长许智贤先生在12月12日访问网络防御测试和评估中心期间公布了该计划,并表示:"这种众包的方法是国防部发现漏洞的一种快速而有效的方法,以便我们能够改善我们的网络防御。"
关于网络防御的重要性,许先生说:"网络领域是一个快速进化的领域,(国防部)对其也越来越依赖。
"新加坡武装部队(SAF)(也是)高度网络化的部队,我们需要捍卫我们的作战网络,防止潜在的破坏和网络攻击。"
漏洞报告奖励计划将涉及国防部的八个面向互联网的系统,包括国防部、中央人力基地、国防科学技术局网站,以及国民服役门户网站。
兼任副秘书长(特别项目)的许先生承认,这个计划还有一些风险,例如一些流氓黑客会利用这些漏洞而不是报告这些漏洞。
为了减轻此类影响,有经验的和有信誉的"白帽"黑客被选中 - 这些专家受过鉴定是为提高系统的安全性而攻入受保护系统。许先生说:"他们将遵循约束守则和最佳实践,以免不经意间破坏我们的系统。"
他补充说,选定的黑客将包括大约100名新加坡人,这有助于培养本土的"白帽"社区。
当计划从明年1月15日到2月4日运行时,也将采取措施来管理预期的国防部网站流量激增。
这个举措是国防部不断努力加强其在网络领域的能力的一部分,其中包括今年3月组建的国防网络组织。"